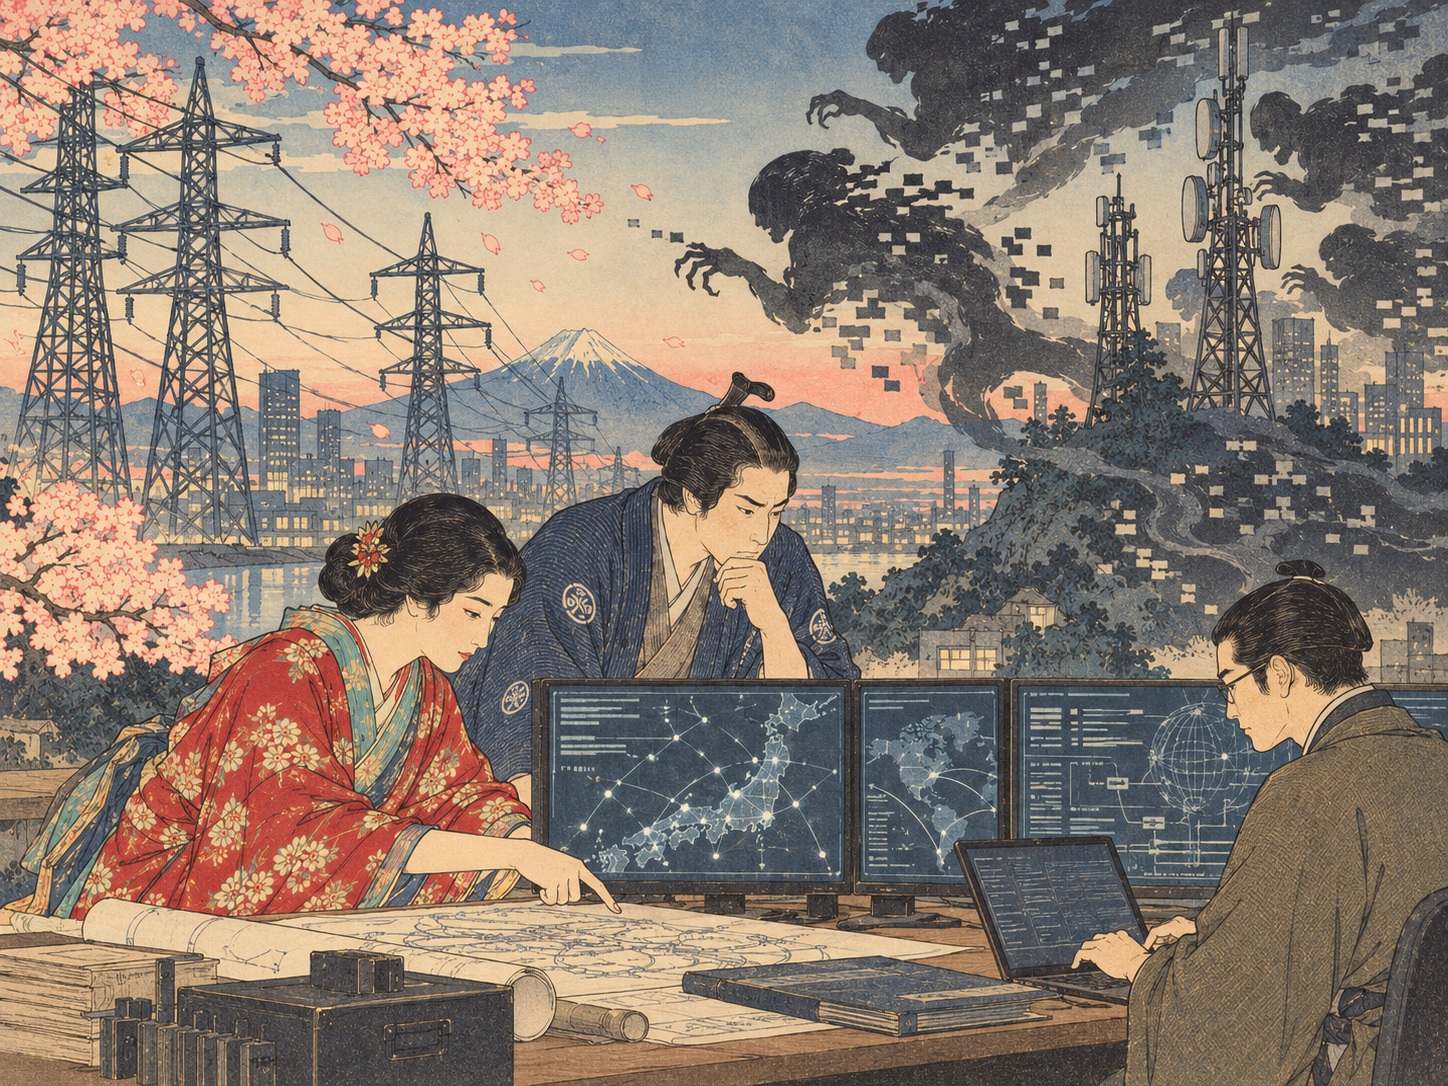
サイバー攻撃を受けた後に対応するだけでは、電力や通信のような重要インフラは守れない。日本政府が次に強化しようとしているのは、攻撃者がまだ表面化していない段階で「すでに中にいるかもしれない」と考えて探しに行く防御だ。
Jiji/The Japan Timesは10月5日、政府が2027年度から、電力会社や通信事業者など重要インフラのシステム内部に攻撃者が侵入し、潜伏していないかを調べる「脅威ハンティング」を強化すると報じた。国家サイバー統括室(NCO)が脅威情報をもとに仮想環境で攻撃を再現し、民間企業が使える検知手法を開発・検証するほか、防衛省・自衛隊が持つ能力を重要インフラ事業者の支援に活用する構想も含まれる。
「アラートを待つ」のではなく、痕跡を探しに行く
一般的なセキュリティ監視は、ファイアウォール、EDR、SIEMなどが異常を検知し、アラートを発した後に担当者が調査する形が多い。脅威ハンティングは考え方が逆だ。
前提は「攻撃者はすでに侵入しているかもしれない」。既知のアラートがなくても、認証ログ、端末挙動、ネットワーク通信、管理者権限の使用、定期実行処理、クラウド操作などを横断的に見て、通常とは異なる痕跡を能動的に探す。
特に国家を背景とした高度な攻撃では、侵入直後に破壊行為を行わず、数カ月、場合によってはそれ以上潜伏し、必要な時に停止や破壊へ移る可能性がある。重要インフラにとって、この「見えない滞在時間」が最大の脅威になる。
日本のサイバー防御は、組織そのものを変えてきた
今回の動きは単発の技術導入ではない。日本のサイバー安全保障体制はここ数年で大きく組み替えられてきた。
2014年にサイバーセキュリティ基本法が成立し、2015年には内閣サイバーセキュリティセンター(NISC)が設置された。2022年12月の国家安全保障戦略は、サイバー安全保障分野の政策を一元的に総合調整する新組織へNISCを発展的に改組する方針を示した。
2025年5月には「重要電子計算機に対する不正な行為による被害の防止に関する法律」、いわゆるサイバー対処能力強化法と関連整備法が成立。同年7月1日、NISCは国家サイバー統括室(National Cybersecurity Office、NCO)へ改組された。
NCOは、政府システムの監視・分析だけでなく、行政機関への助言、情報提供、監査、政府全体のサイバー政策調整を担う。従来の「政策調整センター」より、実務的なサイバー安全保障司令塔に近い役割へ移った。
なぜ「重要インフラ」が中心なのか
攻撃者にとって、電力、通信、金融、交通、水道、医療などは価値が高い。情報を盗むだけでなく、社会機能そのものを止めることができるからだ。
停電が起きれば通信、交通、医療、決済へ影響が波及する。通信が止まれば企業活動や行政手続きが機能しにくくなる。鉄道や航空、港湾が混乱すれば物流が止まる。サイバー攻撃が物理社会へ直接影響するのが重要インフラの特徴だ。
NCO自身も、近年は国家を背景とする形で、重要インフラの機能停止や破壊を目的とした高度な侵入・潜伏型攻撃が日常的に行われていると説明している。
2026年の「統一基準」が何を変えるのか
日本はこれまで、重要インフラ事業者の自主的・積極的なサイバー対策を促す「行動計画」を中心に運用してきた。しかし分野や事業者ごとに対策水準のばらつきがあり、政府は横断的な共通基準が必要だと判断した。
2026年7月31日、サイバーセキュリティ戦略本部は「重要インフラのサイバーセキュリティ対策のための統一基準」を決定。10月1日に施行した。NCOは、政府機関の施策や事業者の取組を評価・改善につなげるための統一的な基準としている。
9月11日には、所管省庁や業界団体が個別の安全基準を作る際に参照する「安全基準等策定ガイドライン」も策定された。
これにより、政府は「電力は電力、通信は通信」という縦割りだけでなく、横断的に最低限求めるセキュリティ水準を設定しやすくなった。
脅威ハンティングは「能動的サイバー防御」の一部
2026年7月31日の基本方針は、脅威ハンティングを能動的サイバー防御を実施する手段の一つとして明確に位置づけた。
重要なのは、「能動的」という言葉が必ずしも相手のシステムへ侵入することだけを意味しない点だ。自組織や協力先のネットワーク内部で、攻撃者が残した痕跡を積極的に探すことも能動的防御に含まれる。
政府文書は、日本では脅威ハンティングが十分に浸透していないとの認識を示し、定義や手法を整理し、認知を高め、必要な能力・体制に応じた導入を促進するとしている。
NCOは攻撃を「再現」する
Jiji/The Japan Timesによれば、NCOは入手した具体的な脅威情報を使い、仮想環境で攻撃を再現する。そこで得られた挙動を分析し、民間企業が自社システムで使える検知方法へ落とし込む。
これは単純な注意喚起より一歩進んでいる。「このIPアドレスを遮断せよ」「このマルウェアを探せ」という静的な情報共有だけでなく、攻撃者がどう侵入し、どの権限を取り、どの通信を行い、どう横展開するのかを再現することで、未知の亜種にも対応しやすくなる。
特にOT(Operational Technology)や制御系では、一般的なIT環境とは異なる挙動があり、単純なエンドポイント防御だけでは不十分なことがある。発電設備、変電設備、通信設備などの運用継続を優先しながら調査する必要がある。
防衛省・自衛隊の能力を民間へどう使うのか
政府の基本方針では、警察や防衛省・自衛隊が保有する脅威ハンティング能力を、政府機関、独立行政法人、そしてサイバー安全保障上重要な民間事業者などに活用することを検討するとしている。
Jiji/The Japan Timesの10月5日報道は、この方向をより具体化し、防衛省が重要インフラ事業者の支援へ関与する方針だと伝えた。
ただし、どこまでを政府が直接実施し、どこからを事業者自身が担うのか、民間ネットワークへのアクセス権限や責任分界をどう設計するのかは、実務上の重要課題になる。
サイバー防御では、支援する側が高度な権限を持つほど、情報漏えい、誤操作、事業継続への影響など別のリスクも生まれる。そのため法的根拠、同意、監査、ログ保存、秘密情報管理の設計が不可欠だ。
なぜ2027年度なのか
2025年の法整備、2026年の組織・基本方針・統一基準整備を経て、2027年度は「制度を運用能力に変える年」になる。
政府はこれまで、法的枠組み、報告制度、重要インフラ基準、官民情報共有の仕組みを整えてきた。しかし制度があっても、現場で潜伏攻撃を見つけられなければ意味はない。
そのため次の課題は、人材、ツール、演習、脅威情報、分析環境を実務レベルで整えることになる。
「侵入を完全に防ぐ」発想からの転換
現代のサイバーセキュリティでは、侵入を100%防げると考えること自体が危険になっている。
ゼロデイ脆弱性、盗まれた認証情報、サプライチェーン攻撃、委託先経由の侵入など、境界防御をすり抜ける経路は多い。だからこそ「侵入されないこと」だけでなく、「侵入されても早く発見し、横展開や破壊を止めること」が重要になる。
脅威ハンティングは、その思想を最も象徴する手法の一つだ。
企業に求められるのはログを「持つ」ことではなく「読める」こと
脅威ハンティングを行うには、十分なログが必要だ。しかしログを保存しているだけでは意味がない。
端末、認証、ネットワーク、クラウド、OT、管理者操作などを時系列で結びつけ、「この挙動は通常業務なのか」「なぜ深夜に別拠点から管理者権限が使われたのか」と問いを立てられる人材が必要になる。
政府が検知手法を民間へ共有しても、各事業者が自社環境へ適用できなければ成果は限定的だ。人材不足は技術以上に大きな壁になり得る。
最大の価値は「止まる前に見つける」こと
重要インフラのサイバー攻撃では、被害額だけでなく社会機能の停止時間が重要になる。
攻撃者が停電、通信障害、輸送停止を起こした後で原因を調べるのでは遅い。攻撃準備段階や潜伏段階で痕跡を見つけられれば、社会への影響を出す前に封じ込められる可能性が高まる。
脅威ハンティングは派手な技術ではない。成功すれば、何も起きない。その「何も起きない状態」を作ることが、重要インフラ防御では最大の成果になる。
日本のサイバー安全保障は「待つ防御」から変わるか
長く日本のサイバー対策は、情報共有、ガイドライン、事業者の自主的努力を中心に組み立てられてきた。2025年の法整備とNCO発足、2026年の統一基準と脅威ハンティング基本方針は、そのモデルをより国家主導・実務型へ変えている。
2027年度に報じられている新しい支援体制が実際に動けば、電力や通信などの重要インフラ内部で、政府と民間が共同して「攻撃が起きた証拠」ではなく「攻撃者が潜伏している兆候」を探す時代に入る。
本当の試金石は、制度の数ではない。見えない攻撃者を、社会が止まる前に見つけられるかどうかだ。
出典・参考資料
- Jiji / The Japan Times — “Japan to bolster cyber threat-hunting for critical infrastructure systems,” October 5, 2026.
- 国家サイバー統括室 — 「脅威ハンティングの普及促進について」およびサイバー対処能力強化法関連制度。
- 国家サイバー統括室 — 「脅威ハンティングの普及促進・実施等に係る基本方針」2026年7月31日。
- 国家サイバー統括室 — 「重要インフラ対策関連」重要インフラ統一基準、2026年10月1日施行。
- 国家サイバー統括室 — 重要インフラのサイバーセキュリティ確保に関する主要資料。
- 国家サイバー統括室 — 「概要」NCOの所掌事務と設置背景。
- 国家サイバー統括室 — 「沿革」NISCからNCOへの改組。
- 内閣官房 — サイバー安全保障に関する取組、サイバー対処能力強化法及び同整備法。
- 国家サイバー統括室 — サイバーセキュリティ戦略本部 第6回会合(2026年7月31日)決定文書。
取材・確認期限:2026年10月6日午前1時23分(日本時間)。2026年7月31日の脅威ハンティング基本方針、10月1日施行の重要インフラ統一基準、NCOの組織沿革は一次資料で確認。2027年度からの具体的な支援拡大、防衛省の関与方法、NCOの攻撃再現・検知手法開発の詳細はJiji/The Japan Timesの10月5日報道に基づく。
今回のポイント
日本は、侵入を待って検知するだけでなく、重要インフラ内部に潜伏する攻撃者を能動的に探す体制へ移行している。
制度の土台
2025年の法整備、NCO発足、2026年7月の基本方針、10月1日の重要インフラ統一基準が政策基盤。
次の焦点
2027年度の官民実装、防衛省・警察能力の民間支援への活用、事業者側の人材・ログ・OT監視能力。